Создание модуля аналитики трафика для 1С-Битрикс portcore.analytics
Наблюдательный прибор для Битрикс
Посещаемость становится полезнее, когда виден состав потока.
Маркетинг видел показатели, но не мог предметно связать их с IP, referrer, GEO и поведением по разделам. portcore.analytics вырос как технический инструмент внутри 1С-Битрикс. Это продуктовая история о том, как отдельные сигналы собираются в карточку визита, сводку и правила для дальнейшего анализа.
Почему задача стала модулем
На старте сравнивались внешние системы, локальные логи конкретного проекта и самостоятельный модуль. Внешняя аналитика не закрывала нужную глубину технического разбора. Узкий кастомный код решал бы задачу одного сайта, но плохо переносился на следующий. Отдельный модуль позволял повторять внедрение и развивать функциональность независимо от конкретного проекта.
Архитектура получила собственные таблицы визитов, подозрительных IP и threat rules. Интеграция с внешним GeoIP/antifraud API добавляла географический и риск-контекст. Административные экраны объединяли эти сведения, чтобы технические данные становились пригодны для повседневного анализа.

Сведения о визите собираются по слоям
Первым этапом были сбор событий и хранение. Затем появились обогащение GEO и risk-сигналами, сводки и фильтры. Порядок был связан с качеством данных: интерфейс анализа опирается на то, как визит записан и дополнен контекстом. Отдельное внимание уделялось пограничным сценариям и производительности на живом потоке.
Карточка визита связывала UTM и GEO-контекст. Разделение живого и bot traffic помогало не смешивать разный по смыслу поток. Сводка suspicious IP и набор threat rules давали место для дальнейшего разбора и постепенного усиления правил. Так у команды появлялась возможность анализировать сигнал, а не только смотреть итоговую цифру.
Как интерпретировать сигнал
Подозрительный IP, GEO-контекст и признак bot traffic требуют рассмотрения вместе с другими данными визита. Модуль объединяет эти сведения в интерфейсе, чтобы команда могла разбирать качество потока предметно. Фильтры по источникам и кампаниям помогают локализовать участок, а карточка визита — увидеть детали.
Threat rules позволяют развивать правила постепенно. Это важно для продуктового модуля: он должен оставаться пригодным к настройке в разных проектах, где состав трафика и требования к анализу различаются.
Таблицы хранения, обогащение и административные экраны образуют единую цепочку. Благодаря этому аналитика существует рядом с данными сайта и не ограничивается внешней сводкой посещений. У команды появляется собственный технический контекст для обсуждения качества привлечения.

Функции готового инструмента
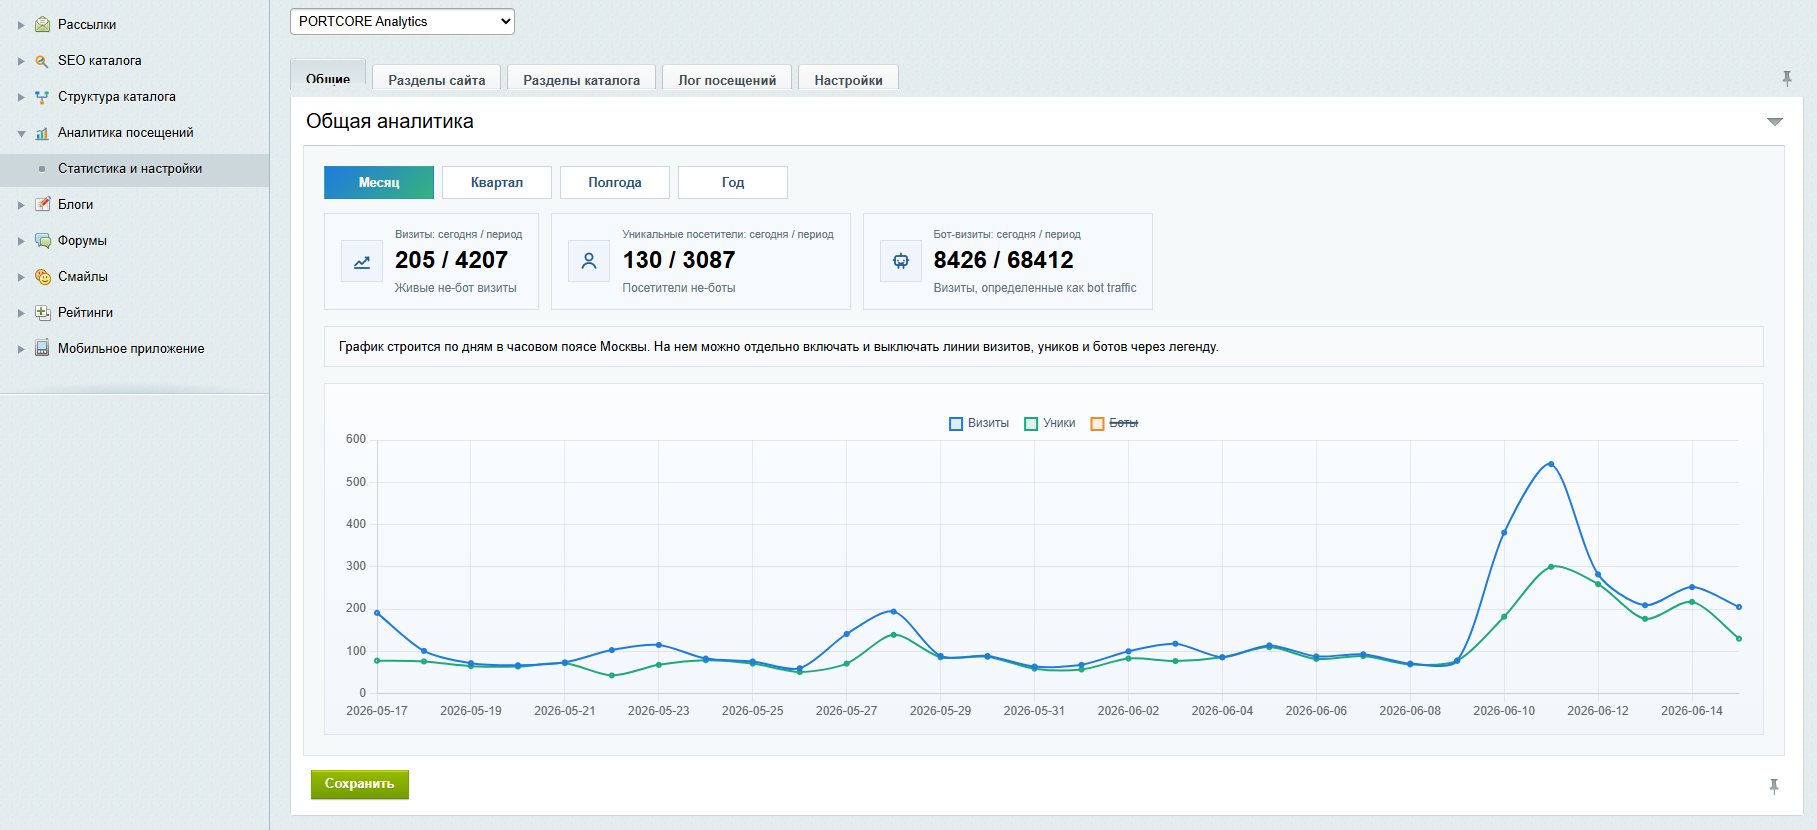
portcore.analytics сформировался как самостоятельный модуль с хранением событий, обогащением и административными представлениями. В сводках видны визиты, уникальные посетители, живой и bot traffic; разрезы связывают посещаемость с разделами, источниками, UTM и поисковыми запросами.
Подозрительные IP и threat rules дают команде предмет для дальнейшего анализа. Продуктовая архитектура позволяет повторять внедрение и постепенно развивать правила. Так внутренняя задача технического разбора превратилась в готовый инструмент, который объединяет наблюдение за визитом и контекст качества привлечения внутри Битрикс.
- Сводка по визитам, уникальным посетителям, живому трафику и bot traffic за период и за сегодня.
- Аналитика по разделам сайта и каталога, referrer-источникам, UTM-кампаниям и поисковым запросам.
- Threat rules, список подозрительных IP и geo threat score для ручной и автоматической фильтрации.
- Схема хранения визитов и справочников подозрительных IP / threat rules.
- Админ-экран со сводкой, графиками и детальным просмотром визитов.
- Интеграция с внешним GeoIP/antifraud источником и правила детекта подозрительного трафика.
- Гарантийная поддержка по лицензии и понятный путь для дальнейшего расширения отчетов и правил.
Когда я подключился к проекту "Создание модуля аналитики трафика для 1С-Битрикс portcore.analytics", картина была типичной для перегруженных систем: локальные решения уже существовали, но между бизнес-целью и техническим исполнением не было общей модели. Это приводило к повторяющимся инцидентам и росту ручной операционки.
Я отдельно разложил проблему на управляемые слои: входящие данные, правила обработки, точки принятия решений и контроль качества после релиза. Такой подход быстро показал, где именно теряется эффективность и почему прежние попытки стабилизации давали только краткосрочный эффект.
Вместо точечного "ремонта" я собрал последовательный сценарий внедрения: сначала зафиксировал критерии приемки, затем реализовал минимальное рабочее ядро и только после стабилизации перешел к расширению охвата. За счет этого команда получала измеримый прогресс на каждом этапе.
Особое внимание уделил эксплуатационному контуру: кто отвечает за качество, как фиксируются отклонения, где проходит граница между автоматикой и ручной валидацией. Именно этот слой сделал решение повторяемым и пригодным для масштабирования.
Архитектурно я опирался на принцип "сначала наблюдаемость, потом усложнение логики". Это позволило видеть влияние изменений в реальном времени и не терять управляемость при росте нагрузки.
Технологический стек (Bitrix events и PHP; GeoIP/antifraud API; таблицы визитов, подозрительных IP и threat rules; админ-панель со сводкой и детальными логами) использовался не как самоцель, а как средство контролируемой эволюции: каждое решение оценивалось по влиянию на скорость изменений, стабильность и стоимость сопровождения.
На уровне бизнеса это дало не только локальное улучшение метрик, но и понятную модель развития: стало ясно, какие действия действительно двигают проект, а какие создают шум. Команда начала принимать решения быстрее и с меньшим риском регрессий.
Я фиксировал результат в формате "до/после" и привязывал изменения к практическим KPI, чтобы у руководителя была прозрачная связь между инженерными шагами и коммерческим эффектом.
- Скорость реакции команды на отклонения и инциденты.
- Доля ручных операций до и после внедрения.
- Стабильность ключевого пользовательского сценария под нагрузкой.
- Предсказуемость релизов и число регрессий.
- Качество входящего потока: меньше шума, выше полезный результат.
- Архитектурная схема целевого контура с приоритетами внедрения.
- Пошаговый план rollout с критериями приемки по этапам.
- Регламент эксплуатации и эскалаций для команды.
- Набор практических чеклистов контроля качества после релиза.
- Список следующих итераций для роста эффекта в горизонте 30/60 дней.
Увидеть состав трафика внутри Битрикс
Опишите источники посещений и вопросы к их качеству. Рассмотрим внедрение portcore.analytics и нужные разрезы анализа.