B2B-кабинет на 1С-Битрикс: архитектура, роли и интеграции
Архитектура полномочий
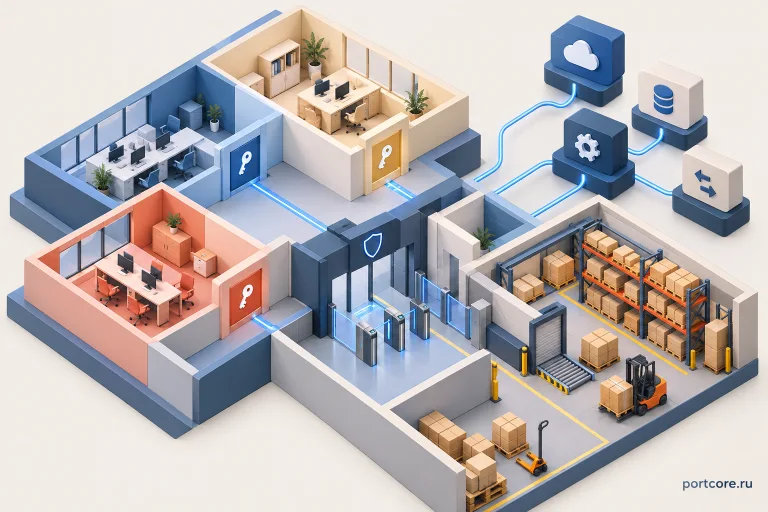
Личный кабинет — место пересечения ролей, действий и учётных данных.
У B2B-кабинета на 1С-Битрикс конфликтовали права, а интеграции могли ломаться после изменений. Я рассматривал его как приложение с доменными границами, а не набор экранов. В этом рассказе важны три разных вопроса: какое действие разрешено, как данные проходят через API и какой след остаётся для последующего разбора.

Полномочие должно быть правилом системы
Работа началась с декомпозиции доменов и формирования RBAC-модели. Ролевое ядро должно описывать допустимые действия последовательно, чтобы права не зависели от случайного расположения проверки в отдельном шаблоне. Такая модель создаёт основу для расширения кабинета: новая функция включается в существующие правила доступа.
Доменные модули разделили ответственность внутри приложения. Это важно при развитии B2B-продукта, где изменения в интерфейсе и интеграциях идут параллельно. Ясные границы позволяют рассматривать доработку в контексте её области и понимать, какие соседние сценарии она затрагивает.
Домен кабинета
Для связи с учётными системами внедрили событийный обмен. API-шина стала частью архитектуры рядом с RBAC-ядром и журналом аудита действий. Последний нужен для понимания того, что происходило в кабинете: изменение получает контекст, который можно использовать при разборе проблемы.
Учётный контур
Связка 1С-Битрикс, 1С и API требовала согласованности данных и полномочий. Кабинет не должен существовать как независимый интерфейс, правила которого расходятся с остальной системой. Поэтому архитектура web-приложения и интеграционный слой проектировались вместе.
След действия
Ролевая модель отвечает на вопрос, что разрешено пользователю. Журнал аудита помогает понять, какое действие произошло. API-шина связывает кабинет с внешним учётным контуром. Эти слои решают разные задачи, но только совместно дают объяснимую работу B2B-приложения.
Для развития кабинета важно, чтобы новое действие попадало в существующую модель полномочий. Иначе каждая функция снова создаёт собственный набор исключений. Доменные границы уменьшают эту неопределённость и помогают сопровождать приложение как систему.
Событийный обмен добавляет наблюдаемость на стыке с учётными данными. В результате команда может быстрее заметить проблему интеграции и отделить её от ошибки интерфейса или доступа. Runbook сохраняет этот архитектурный контекст для дальнейшего сопровождения.

Новые функции внутри устойчивых границ
Ролевые конфликты сократились, интеграционные сбои стали обнаруживаться раньше, новые функции — выходить быстрее. Это связано с изменением основания кабинета: полномочия задаются общей RBAC-моделью, данные проходят через выделенный интеграционный контур, действия оставляют доступный для разбора след.
Архитектура и runbook помогают сопровождать приложение на этих границах. Следующий экран получает место в доменной модели и правилах доступа, а не собственный набор несвязанных исключений. Для оптового дистрибьютора кабинет стал устойчивее как рабочая часть системы, связанной с 1С и другими учётными данными.
- Снижение конфликтов прав.
- Стабильнее интеграции.
- Быстрее развитие кабинета.
- Архитектура B2B-кабинета.
- Ролевая модель.
- Runbook сопровождения.
Когда я подключился к проекту "B2B-кабинет на 1С-Битрикс: архитектура, роли и интеграции", картина была типичной для перегруженных систем: локальные решения уже существовали, но между бизнес-целью и техническим исполнением не было общей модели. Это приводило к повторяющимся инцидентам и росту ручной операционки.
Я отдельно разложил проблему на управляемые слои: входящие данные, правила обработки, точки принятия решений и контроль качества после релиза. Такой подход быстро показал, где именно теряется эффективность и почему прежние попытки стабилизации давали только краткосрочный эффект.
Вместо точечного "ремонта" я собрал последовательный сценарий внедрения: сначала зафиксировал критерии приемки, затем реализовал минимальное рабочее ядро и только после стабилизации перешел к расширению охвата. За счет этого команда получала измеримый прогресс на каждом этапе.
Особое внимание уделил эксплуатационному контуру: кто отвечает за качество, как фиксируются отклонения, где проходит граница между автоматикой и ручной валидацией. Именно этот слой сделал решение повторяемым и пригодным для масштабирования.
Архитектурно я опирался на принцип "сначала наблюдаемость, потом усложнение логики". Это позволило видеть влияние изменений в реальном времени и не терять управляемость при росте нагрузки.
Технологический стек (1C-Bitrix, 1C, API, RBAC) использовался не как самоцель, а как средство контролируемой эволюции: каждое решение оценивалось по влиянию на скорость изменений, стабильность и стоимость сопровождения.
На уровне бизнеса это дало не только локальное улучшение метрик, но и понятную модель развития: стало ясно, какие действия действительно двигают проект, а какие создают шум. Команда начала принимать решения быстрее и с меньшим риском регрессий.
Я фиксировал результат в формате "до/после" и привязывал изменения к практическим KPI, чтобы у руководителя была прозрачная связь между инженерными шагами и коммерческим эффектом.
- Скорость реакции команды на отклонения и инциденты.
- Доля ручных операций до и после внедрения.
- Стабильность ключевого пользовательского сценария под нагрузкой.
- Предсказуемость релизов и число регрессий.
- Качество входящего потока: меньше шума, выше полезный результат.
- Архитектурная схема целевого контура с приоритетами внедрения.
- Пошаговый план rollout с критериями приемки по этапам.
- Регламент эксплуатации и эскалаций для команды.
- Набор практических чеклистов контроля качества после релиза.
- Список следующих итераций для роста эффекта в горизонте 30/60 дней.
Выстроить границы B2B-кабинета
Расскажите о ролях, действиях и учётных системах. Сопоставим требования к доступу с архитектурой доменов и интеграций.